
Generowanie wartości losowych w komputerze nie jest tak proste jak rzut kostką w rzeczywistości.
Dlaczego więc nie warto używać
Każdy szanujący się serwis posiada funkcjonalność resetowania hasła.
Użytkownik podaje na stronie swój adres email powiązany z kontem.
W tym momencie serwer sprawdza czy taki użytkownik istnieje w bazie danych.
Jeśli tak - generuje unikalny ciąg, który jest następnie zapisywany i wysyłany w emailu.
Następnie użytkownik odczytuje email i klika w zawarty tam odnośnik z zapisanym unikalnym kluczem.
Serwer sprawdza czy unikalny ciąg znajduje się w bazie danych - i jeśli wszystko się zgadza pozwala na zmianę hasła.
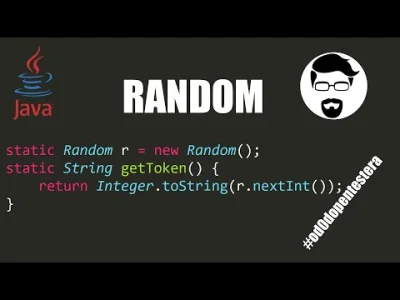
Nasz kod generujący unikalny token wygląda tak:
Gdzie zatem znajduje się dzisiejszy błąd?
Klasa
Oznacza to że na podstawie niewielkiej ilości informacji - tak zwanego ziarna generuje ona deterministycznie kolejne liczby pseudolosowe.
Ziarno to może być zdefiniowane przez użytkownika - lub też jak w naszym przypadku ustawione automatycznie przez Jave.
Wystarczy więc odgadnąć jakie ziarno zostało użyte aby móc generować kolejne liczby tokena na własnym komputerze.
Do przywrócenia ziarna użyjemy kodu dostępnego na forum stackoverflow.
Do swojego działania potrzebuje on 2 kolejnych liczb wygenerowanych przez daną instancje klasy Random.
Jak je otrzymać? W przypadku funkcjonalności przypominania hasła jest to bardzo proste.
Wystarczy bowiem dwa razy poprosić o reset konta, do którego posiadamy uprawnienia a za trzecim razem spróbować zresetować konto admina.
Następnie odczytujemy 2 pierwsze wartości z maila, do którego dostęp posiadamy i przekazujemy je do funkcji.
Właśnie wygenerowaliśmy unikalny identyfikator, którego można by było użyć do resetowania hasła administratora.
Oczywiście zakładam tutaj, że mamy szczęście i pomiędzy naszymi próbami nikt inny nie wykonał tej samej akcji.
Jak zatem zabezpieczyć się przed tym problemem?
Zawsze używać klasy
Identyczny problem istnieje również z klasą
Tam jednak odzyskanie ziarna trwa nieco dłużej.
#security #bezpieczenstwo #programowanie #informatyka #it #nauka #technologia #ciekawostki
Dlaczego więc nie warto używać
Random w #java ? #od0dopentesteraKażdy szanujący się serwis posiada funkcjonalność resetowania hasła.
Użytkownik podaje na stronie swój adres email powiązany z kontem.
W tym momencie serwer sprawdza czy taki użytkownik istnieje w bazie danych.
Jeśli tak - generuje unikalny ciąg, który jest następnie zapisywany i wysyłany w emailu.
Następnie użytkownik odczytuje email i klika w zawarty tam odnośnik z zapisanym unikalnym kluczem.
Serwer sprawdza czy unikalny ciąg znajduje się w bazie danych - i jeśli wszystko się zgadza pozwala na zmianę hasła.
Nasz kod generujący unikalny token wygląda tak:
static Random r = new Random();
static String getToken() {
 return Integer.toString(r.nextInt());
}Gdzie zatem znajduje się dzisiejszy błąd?
Klasa
Random jest generatorem liczb pseudolosowych.Oznacza to że na podstawie niewielkiej ilości informacji - tak zwanego ziarna generuje ona deterministycznie kolejne liczby pseudolosowe.
Ziarno to może być zdefiniowane przez użytkownika - lub też jak w naszym przypadku ustawione automatycznie przez Jave.
Wystarczy więc odgadnąć jakie ziarno zostało użyte aby móc generować kolejne liczby tokena na własnym komputerze.
Do przywrócenia ziarna użyjemy kodu dostępnego na forum stackoverflow.
Do swojego działania potrzebuje on 2 kolejnych liczb wygenerowanych przez daną instancje klasy Random.
Jak je otrzymać? W przypadku funkcjonalności przypominania hasła jest to bardzo proste.
Wystarczy bowiem dwa razy poprosić o reset konta, do którego posiadamy uprawnienia a za trzecim razem spróbować zresetować konto admina.
Następnie odczytujemy 2 pierwsze wartości z maila, do którego dostęp posiadamy i przekazujemy je do funkcji.
Właśnie wygenerowaliśmy unikalny identyfikator, którego można by było użyć do resetowania hasła administratora.
Oczywiście zakładam tutaj, że mamy szczęście i pomiędzy naszymi próbami nikt inny nie wykonał tej samej akcji.
Jak zatem zabezpieczyć się przed tym problemem?
Zawsze używać klasy
SecureRandom.Identyczny problem istnieje również z klasą
RandomStringUtils.Tam jednak odzyskanie ziarna trwa nieco dłużej.
#security #bezpieczenstwo #programowanie #informatyka #it #nauka #technologia #ciekawostki
- Najlepsze
- Wszystkie komentarze


Jak stworzyć idealny generator znaków losowych?
Posadzić żółtodzioba przed VIMem i kazać mu z niego wyjść.
a co do wykorzystywania dźwięku z ulicy/nagrań twarzy nie wiem czy by nie musieli się poddać jakiemuś odpowiednikowi RODO, co innego przechowywanie CCTV a co innego wykorzystywanie tego do generowania liczb
Jedyna prawilna metoda generowania liczb losowych XD jeszcze możnaby zmodyfikować żeby liczyło czas między pojedynczymi rejestracjami
Taki sam efekt uzyskali by nagrywając byle co, np. ulicę na zewnątrz.
Ale już by nie było takiego och, ah.